ایمیل فقط ابزاری برای ارسال و دریافت پیام نیست. حسابهای شبکههای اجتماعی، سرویسهای ابری، فروشگاههای اینترنتی، سامانههای سازمانی و بسیاری از سرویسهای دیگر از ایمیل برای ورود، احراز هویت یا بازیابی رمز عبور استفاده میکنند. به همین دلیل، هک ایمیل میتواند بسیار فراتر از خواندهشدن چند پیام خصوصی باشد و دسترسی مهاجم به بخش بزرگی از هویت دیجیتال یک فرد یا حتی زیرساخت یک سازمان را فراهم کند.
در محیطهای سازمانی این خطر جدیتر است. مهاجمان میتوانند از یک حساب ایمیل هکشده برای جعل هویت مدیران، ارسال فاکتورهای جعلی، سرقت اطلاعات، انتشار بدافزار یا اجرای حملات فیشینگ علیه سایر کارکنان استفاده کنند.
Trellix نیز ایمیل را یکی از مهمترین بردارهای حمله سایبری معرفی کرده و در منابع امنیتی خود اعلام میکند که بیش از ۹۰ درصد حملات موفق سایبری با ایمیل آغاز میشوند.
در ادامه بررسی میکنیم هک ایمیل چیست، هکرها چگونه به ایمیل دسترسی پیدا میکنند، از کجا بفهمیم ایمیل هک شده و در صورت هک شدن ایمیل چه اقداماتی باید انجام دهیم.
هک ایمیل چیست؟
پس از دسترسی به حساب، مهاجم ممکن است بتواند ایمیلهای قبلی را مطالعه کند، پیام جدید ارسال کند، اطلاعات بازیابی حساب را تغییر دهد، قوانین Forwarding ایجاد کند یا از ایمیل برای بازیابی رمز عبور سایر سرویسهای متصل استفاده کند.
بنابراین هک ایمیل الزاماً به معنی شکستن مستقیم سیستم امنیتی Gmail، Outlook یا سایر سرویسدهندگان نیست. در بسیاری از حملات، مهاجم بهجای حمله مستقیم به سرویس ایمیل، کاربر را هدف قرار میدهد و با فیشینگ، بدافزار، رمز عبور سرقتشده یا مهندسی اجتماعی اطلاعات ورود او را به دست میآورد.
تفاوت «هک ایمیل» با «هک از طریق ایمیل» چیست؟
این دو عبارت بسیار شبیه هستند اما مفهوم متفاوتی دارند.
هک ایمیل یعنی مهاجم موفق شده به خود حساب ایمیل شما دسترسی پیدا کند.
اما در هک از طریق ایمیل، ایمیل وسیلهای برای اجرای حمله است. برای مثال، مهاجم یک پیام حاوی لینک جعلی یا فایل آلوده ارسال میکند و پس از کلیک کاربر، بدافزار روی سیستم اجرا میشود.
گاهی این دو حمله پشت سر یکدیگر اتفاق میافتند؛ مثلاً مهاجم ابتدا از طریق یک ایمیل فیشینگ رمز کاربر را سرقت میکند و سپس با همان رمز وارد حساب ایمیل او میشود.
هکرها چگونه ایمیل را هک میکنند؟
تصور رایج این است که هکر باید رمز عبور را حدس بزند، اما در حملات واقعی معمولاً روشهای سادهتر و مؤثرتری وجود دارد.
فیشینگ (Phishing)
فیشینگ یکی از رایجترین روشها برای سرقت اطلاعات ورود کاربران است. مهاجم ایمیلی ارسال میکند که در ظاهر متعلق به یک سرویس معتبر مانند Google، Microsoft، بانک، شرکت محل کار یا یکی از سرویسهایی است که قربانی از آن استفاده میکند. پیام معمولاً حاوی عباراتی مانند «ورود مشکوک شناسایی شد»، «حساب شما مسدود خواهد شد» یا «برای تأیید اطلاعات وارد حساب شوید» است. کاربر روی لینک کلیک میکند و وارد صفحهای میشود که بسیار شبیه صفحه واقعی ورود است، اما اطلاعاتی که در آن وارد میکند مستقیماً برای مهاجم ارسال میشود.
اسپیر فیشینگ (Spear Phishing)
Spear Phishing نسخه هدفمندتر فیشینگ است. مهاجم قبل از ارسال ایمیل درباره قربانی یا سازمان تحقیق میکند و پیام را متناسب با شغل، سمت، پروژه یا روابط کاری او میسازد. برای مثال ممکن است ایمیلی ظاهراً از طرف مدیر مالی یا یکی از تأمینکنندگان ارسال شود و از کارمند خواسته شود یک فایل را بررسی کند. به همین دلیل تشخیص حملات Spear Phishing معمولاً دشوارتر از فیشینگ عمومی است. Trellix نیز فیشینگ هدفمند را از تهدیدهای مهم ایمیلی سازمانها میداند.
جعل فرستنده ایمیل یا Email Spoofing
در Email Spoofing مهاجم تلاش میکند آدرس یا هویت فرستنده را به شکلی نمایش دهد که پیام ظاهراً از طرف یک فرد یا سازمان معتبر ارسال شده باشد. ممکن است کاربر در قسمت From نام مدیر شرکت، همکار یا یک برند شناختهشده را مشاهده کند و به همین دلیل بدون بررسی دقیق روی لینک یا فایل پیوست کلیک کند. جعل ایمیل یکی از روشهایی است که در حملات فیشینگ و Business Email Compromise نیز استفاده میشود.
استفاده از رمزهای عبور لو رفته
یکی از اشتباهات خطرناک، استفاده از یک رمز عبور برای چند سرویس مختلف است. اگر اطلاعات یک سایت در یک نشت اطلاعاتی افشا شود، مهاجمان میتوانند همان نام کاربری و رمز عبور را روی سرویسهای دیگری مانند Gmail یا Outlook آزمایش کنند؛ روشی که با عنوان Credential Stuffing شناخته میشود. به همین دلیل حتی یک رمز نسبتاً پیچیده نیز اگر در چند سرویس تکرار شده باشد، امنیت بالایی ندارد.
بدافزار و Keylogger
هک ایمیل همیشه از داخل مرورگر شروع نمیشود.
بدافزارها میتوانند اطلاعات ذخیرهشده در مرورگر، Sessionها و اطلاعات ورود را سرقت کنند. Keylogger نیز میتواند کلیدهای فشردهشده روی صفحهکلید را ثبت کند و از این طریق نام کاربری و رمز عبور قربانی را به دست آورد.
به همین دلیل اگر پس از تغییر رمز همچنان ورودهای مشکوک مشاهده میکنید، احتمال آلودگی دستگاه نیز باید بررسی شود.
فایلهای پیوست و لینکهای مخرب
فایلهای Office، PDF، ZIP و سایر پیوستها ممکن است برای انتقال بدافزار یا هدایت کاربر به صفحات مخرب مورد استفاده قرار گیرند. در برخی حملات نیز فایل ظاهراً سالم است اما پس از بازشدن، فرآیندی را اجرا میکند که زمینه نصب بدافزار یا سرقت اطلاعات را فراهم میکند.
سرقت Session یا Token
گاهی مهاجم حتی نیازی به دانستن رمز عبور ندارد. سرقت Cookie، Session Token یا OAuth Token میتواند امکان دسترسی به حسابی را فراهم کند که کاربر قبلاً در آن احراز هویت شده است. این موضوع یکی از دلایلی است که نشان میدهد فعالکردن MFA بهتنهایی تمام مشکلات امنیت ایمیل را برطرف نمیکند و امنیت دستگاه و Sessionها نیز اهمیت دارد.
چگونه بفهمیم ایمیل هک شده است؟
برخی نفوذها کاملاً آشکار هستند؛ مثلاً رمز حساب تغییر میکند و دیگر نمیتوانید وارد ایمیل شوید. اما مهاجمان حرفهای معمولاً ترجیح میدهند حضورشان تا حد ممکن مخفی بماند.
نشانههای زیر باید جدی گرفته شوند:
| نشانه | دلیل اهمیت |
|---|---|
| مشاهده دستگاه ناشناس | ممکن است شخص دیگری وارد حساب شده باشد |
| ورود از کشور یا موقعیت غیرعادی | میتواند نشانه دسترسی غیرمجاز باشد |
| ایمیلهایی که شما ارسال نکردهاید | مهاجم ممکن است از حساب شما سوءاستفاده کند |
| پیامهای خواندهشده بدون اطلاع شما | احتمال مشاهده Inbox توسط فرد دیگر وجود دارد |
| تغییر شماره یا ایمیل بازیابی | مهاجم ممکن است در حال تثبیت دسترسی خود باشد |
| فعالشدن Forwarding ناشناس | ممکن است نسخهای از ایمیلها برای مهاجم ارسال شود |
| تغییر فیلترهای Inbox | هکر میتواند هشدارهای امنیتی را مخفی کند |
| درخواست Reset Password برای سرویسهای دیگر | احتمال تلاش برای تصاحب سایر حسابها وجود دارد |
| پیام دوستان درباره ایمیلهای عجیب | ممکن است از حساب شما برای فیشینگ استفاده شود |
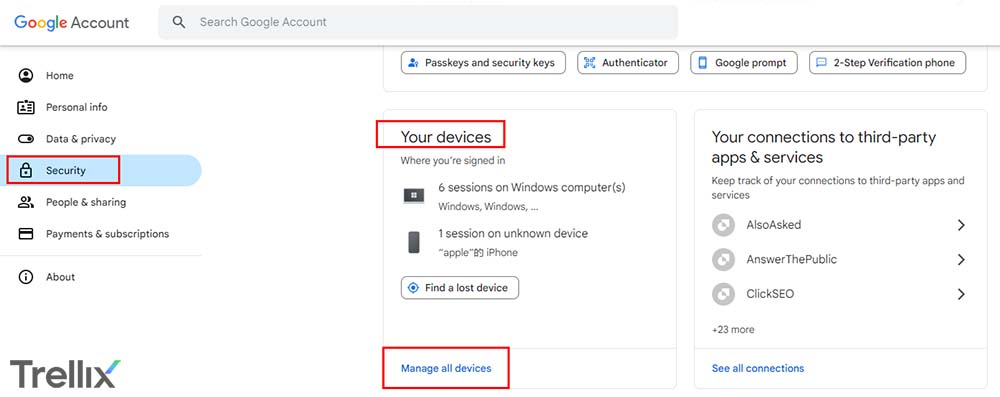
بررسی دستگاههای متصل در حساب Google
اگر از Gmail استفاده میکنید، وارد بخش Security حساب Google شوید و دستگاههای متصل و رویدادهای امنیتی اخیر را بررسی کنید.
Google در راهنمای رسمی حسابهای هکشده توصیه میکند بخش Recent Security Events و Your Devices بررسی شود و دستگاههای ناشناس از حساب خارج شوند.
البته موقعیت جغرافیایی یا IP بهتنهایی دلیل قطعی هک نیست؛ VPN، اینترنت موبایل و برخی سرویسدهندگان اینترنت میتوانند موقعیت متفاوتی نمایش دهند.
اگر ایمیل هک شد چه کنیم؟
اگر احتمال میدهید فرد دیگری به ایمیل شما دسترسی دارد، سرعت عمل اهمیت زیادی دارد.
اقدامات را ترجیحاً به این ترتیب انجام دهید:
- رمز عبور ایمیل را فوراً تغییر دهید. رمز جدید باید کاملاً متفاوت از رمز قبلی و سایر حسابهای شما باشد.
- دستگاهها و Sessionهای ناشناس را خارج کنید.
- احراز هویت دومرحلهای یا MFA را فعال کنید.
- ایمیل و شماره بازیابی حساب را بررسی کنید.
- Forwarding، Filters و Rules ایمیل را کنترل کنید.
- دسترسی برنامهها و سرویسهای متصل به حساب را بازبینی کنید.
- دستگاه خود را از نظر بدافزار و Keylogger بررسی کنید.
- رمز حسابهایی را که از همان رمز استفاده میکردند تغییر دهید.
- سرویسهایی را که امکان بازیابی رمز آنها با این ایمیل وجود دارد بررسی کنید.
- اگر از ایمیل شما پیام مخربی ارسال شده، مخاطبان و در محیط سازمانی تیم امنیت را مطلع کنید.
اگر امکان ورود به حساب Google را ندارید، Google توصیه میکند فرآیند بازیابی را از صفحه Account Recovery آغاز کنید. همچنین اگر مهاجم رمز عبور یا اطلاعات بازیابی را تغییر داده باشد، همین فرآیند برای بازپسگیری حساب مورد استفاده قرار میگیرد.
چرا هک ایمیل تا این اندازه خطرناک است؟
خطر هک ایمیل فقط در افشای مکاتبات نیست.
دسترسی به اطلاعات شخصی و محرمانه
فاکتورها، قراردادها، اسناد، فایلهای کاری، اطلاعات مشتریان و مکالمات خصوصی ممکن است سالها در Inbox باقی مانده باشند. مهاجم میتواند با جستوجوی کلمات کلیدی خاص، اطلاعات ارزشمند را خیلی سریع پیدا کند.
تصاحب سایر حسابها
بسیاری از سرویسها لینک Reset Password را به ایمیل ارسال میکنند. بنابراین فردی که کنترل ایمیل را در اختیار دارد ممکن است بتواند رمز شبکه اجتماعی، سرویس ابری، فروشگاه، پنل هاست یا سایر حسابهای شما را تغییر دهد. به همین دلیل ایمیل را میتوان یکی از مهمترین حلقههای زنجیره هویت دیجیتال دانست.
جعل هویت
مهاجم میتواند از حساب واقعی شما برای ارسال پیام استفاده کند. از آنجا که پیام واقعاً از آدرس شما ارسال میشود، احتمال اعتماد دوستان، همکاران و مشتریان بسیار بیشتر خواهد بود.
انتشار بدافزار
حساب هکشده میتواند برای ارسال لینک و فایل آلوده به مخاطبان استفاده شود. در محیط سازمانی، یک حساب معتبر داخلی ممکن است حتی از یک آدرس خارجی ناشناس خطرناکتر باشد؛ زیرا کارکنان معمولاً اعتماد بیشتری به پیامهای داخلی دارند.
هک ایمیل سازمانی؛ خطری فراتر از یک حساب کاربری
در سازمانها، هک یک حساب ایمیل میتواند نقطه شروع یک Incident امنیتی بسیار بزرگتر باشد. مهاجم ممکن است پس از نفوذ، مکالمات قبلی را مطالعه کند تا ساختار سازمان، مدیران، مشتریان، تأمینکنندگان و فرآیندهای مالی را بشناسد. سپس با استفاده از همان اطلاعات یک حمله هدفمند طراحی کند.
Business Email Compromise یا BEC چیست؟
BEC یا Business Email Compromise نوعی حمله مهندسی اجتماعی است که مهاجم در آن خود را بهجای مدیر، کارمند ارشد، تأمینکننده یا شریک تجاری معرفی میکند. برای مثال کارمند واحد مالی ایمیلی دریافت میکند که ظاهراً از طرف مدیرعامل است و از او خواسته شده یک پرداخت فوری انجام دهد. در برخی حملات، ایمیل فرستنده فقط جعل شده است؛ اما در سناریوهای خطرناکتر، مهاجم واقعاً به حساب ایمیل فرد موردنظر دسترسی دارد. ترلیکس برای مقابله با BEC بر ترکیبی از احراز هویت فرستنده، تشخیص رفتارهای غیرعادی و تحلیل محتوای پیام تأکید میکند.
چگونه از هک ایمیل جلوگیری کنیم؟
هیچ راهکاری نمیتواند احتمال حمله را به صفر برساند، اما رعایت چند اصل میتواند احتمال موفقیت مهاجم را بهشدت کاهش دهد.
- از رمز عبور منحصربهفرد استفاده کنید: یک Password Manager معتبر میتواند برای هر سرویس رمز متفاوت و طولانی ایجاد کند.
- احراز هویت چندمرحلهای را فعال کنید: وجود یک عامل دوم باعث میشود سرقت رمز عبور بهتنهایی برای ورود کافی نباشد.
- قبل از ورود اطلاعات، آدرس سایت را بررسی کنید: صفحات فیشینگ ممکن است از نظر ظاهری تقریباً مشابه صفحات واقعی باشند.
- روی لینکهای غیرمنتظره کلیک نکنید: مخصوصاً پیامهایی که با ایجاد ترس، فشار زمانی یا وعده غیرعادی شما را به اقدام فوری ترغیب میکنند.
- پیوستهای ناشناس را باز نکنید: حتی اگر فایل ظاهراً PDF، Word یا ZIP باشد.
- نرمافزارها را بهروز نگه دارید: سیستمعامل، مرورگر، Email Client و محصولات امنیتی باید مرتب بهروزرسانی شوند.
- دسترسی برنامههای متصل به ایمیل را بررسی کنید: برنامهای که دیگر از آن استفاده نمیکنید نباید همچنان به حساب شما دسترسی داشته باشد.
- هشدارهای ورود را جدی بگیرید: یک Login مشکوک میتواند اولین علامت نفوذ باشد.
چرا آنتیویروس بهتنهایی برای امنیت ایمیل سازمانی کافی نیست؟
آنتیویروس بخش مهمی از دفاع سایبری است، اما تهدیدهای ایمیلی مدرن الزاماً شامل یک فایل مخرب شناختهشده نیستند. یک ایمیل BEC ممکن است حتی هیچ فایل یا لینک آلودهای نداشته باشد و فقط از کاربر بخواهد اطلاعات محرمانه ارسال کند یا یک پرداخت مالی انجام دهد. از سوی دیگر، لینک موجود در یک ایمیل ممکن است هنگام دریافت پیام سالم باشد اما چند ساعت بعد به یک صفحه فیشینگ هدایت شود. به همین دلیل امنیت ایمیل سازمانی نیازمند یک دفاع چندلایه است که علاوه بر بدافزار، URL، پیوست، هویت فرستنده، رفتار پیام و نشانههای مهندسی اجتماعی را نیز تحلیل کند.
Trellix چگونه با تهدیدهای ایمیلی مقابله میکند؟
راهکار Trellix Email Security برای محافظت از ایمیلهای ورودی و خروجی سازمان طراحی شده و از فناوریهایی مانند هوش مصنوعی، یادگیری ماشین و تحلیلهای امنیتی برای شناسایی تهدید استفاده میکند. طبق اطلاعات رسمی Trellix، این راهکار میتواند URLها و فایلهای پیوست را بررسی کند، حملات Phishing و Business Email Compromise را شناسایی کند و حتی ایمیلهایی را که پس از تحویل به صندوق کاربر مخرب تشخیص داده میشوند، از محیط سازمان خارج کند. این محصول همچنین قابلیت یکپارچگی با Microsoft Exchange Online و Google Workspace را دارد.
برای سازمانها، چنین رویکردی میتواند در کنار Endpoint Security، DLP، آموزش کاربران و سیاستهای صحیح دسترسی، بخشی از یک معماری امنیتی چندلایه باشد.
جمعبندی؛ ایمیل را بهعنوان یک دارایی امنیتی ببینید
هک ایمیل میتواند از یک رمز عبور لو رفته یا یک کلیک روی لینک فیشینگ شروع شود، اما پیامدهای آن ممکن است به سرقت اطلاعات، تصاحب حسابهای دیگر، جعل هویت، خسارت مالی و حتی نفوذ به شبکه سازمان منتهی شود. بنابراین امنیت ایمیل فقط با انتخاب یک رمز عبور قوی تأمین نمیشود. رمز منحصربهفرد، MFA، بررسی فعالیتهای حساب، محافظت از Endpoint، آموزش کاربران و استفاده از راهکارهای تخصصی Email Security باید در کنار یکدیگر قرار گیرند. برای کاربران شخصی، رعایت همین اصول ساده میتواند بسیاری از حملات رایج را متوقف کند؛ اما در سازمانها که صدها یا هزاران ایمیل در روز بین کارکنان، مشتریان و شرکای تجاری ردوبدل میشود، استفاده از یک راهکار تخصصی امنیت ایمیل اهمیت بسیار بیشتری پیدا میکند.
سوالات متداول درباره هک ایمیل
ورود از دستگاه ناشناس، تغییر اطلاعات بازیابی، ارسال ایمیل بدون اطلاع شما، خواندهشدن پیامها، ایجاد Forwarding یا Filter جدید و هشدارهای امنیتی میتوانند از نشانههای هک ایمیل باشند.
ابتدا رمز عبور را تغییر دهید، دستگاههای ناشناس را Sign Out کنید و MFA را فعال کنید. سپس اطلاعات بازیابی، برنامههای متصل، Forwarding و فیلترهای حساب را بررسی کرده و دستگاه خود را از نظر بدافزار اسکن کنید.
صرف مشاهده متن یک ایمیل در سرویسهای مدرن معمولاً به معنی هک شدن نیست. خطر اصلی زمانی ایجاد میشود که روی لینک مخرب کلیک کنید، اطلاعات خود را در صفحه فیشینگ وارد کنید یا فایل آلوده را دانلود و اجرا کنید. البته آسیبپذیریهای نرمافزاری نیز ممکن است وجود داشته باشند، بنابراین بهروزرسانی Email Client و سیستمعامل اهمیت دارد.
بله. در برخی سناریوها سرقت Session، Cookie یا Token میتواند امکان دسترسی غیرمجاز را بدون دانستن مستقیم رمز عبور فراهم کند.
خیر. پس از تغییر رمز باید Sessionها و دستگاههای متصل، ایمیل بازیابی، شماره تلفن، Forwarding، Filters و دسترسی برنامههای متصل نیز بررسی شوند. در صورت آلودگی دستگاه نیز ممکن است رمز جدید دوباره سرقت شود.
ترکیب رمز عبور منحصربهفرد، احراز هویت چندمرحلهای، تشخیص فیشینگ، بهروزرسانی سیستمها و استفاده از راهکارهای امنیتی مناسب، بهترین دفاع را ایجاد میکند.
